 admin
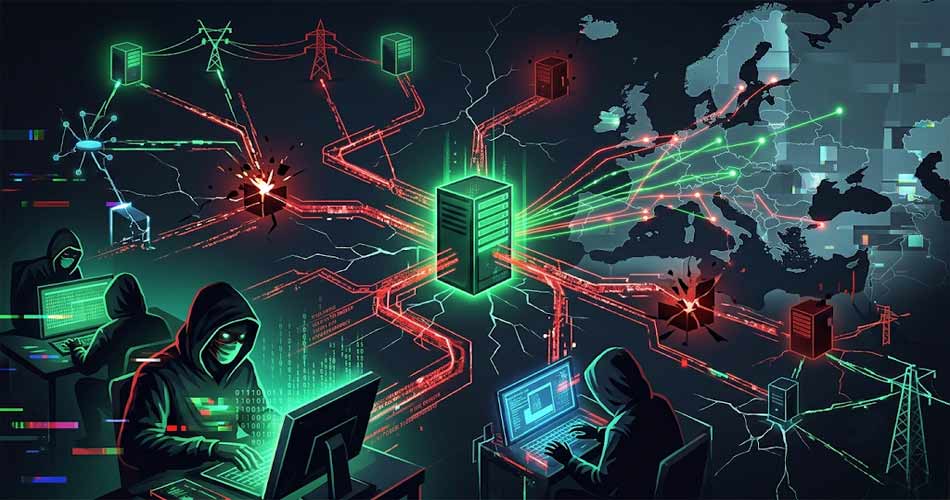
यूरोपीय देशों में एक बार फिर गंभीर साइबर सुरक्षा संकट देखने को मिला है। 3 नवंबर 2026 को पूरे यूरोप में कमर्शियल रेफ्रिजरेशन और कोल्ड-स्टोरेज कंट्रोल सिस्टम्स को निशाना बनाकर एक बड़ा कोऑर्डिनेटेड (समन्वित) साइबर हमला किया गया। यूरोपीय संघ (EU) और CERT-FR, NCSC (UK) जैसी राष्ट्रीय साइबर सुरक्षा एजेंसियों ने इसे लेकर अलर्ट जारी किया है।
इस साइबर हमले का मुख्य निशाना इंटरनेट से जुड़े ऑपरेशनेबल टेक्नोलॉजी (OT) और इंडस्ट्रियल कंट्रोल सिस्टम (ICS) थे, जिनका इस्तेमाल सुपरमार्केट, फ्रीजर और कोल्ड-स्टोरेज सुविधाओं में किया जाता है। बेल्जियम, स्वीडन, इटली, लक्ज़मबर्ग, फ़िनलैंड, आयरलैंड, पुर्तगाल, एस्टोनिया और नीदरलैंड जैसे देशों में स्थित प्रमुख रिटेलर्स और ग्रोसरी चेन (जैसे डेलहेज़, आईसीए, कूप, कारफूर और आइकिया) के फ्रीज़र और कूलिंग सिस्टम की सेटिंग्स के साथ हैकर्स ने छेड़छाड़ की।
हैकर्स ने इंटरनेट से सीधे जुड़े अनसिक्योर्ड इंडस्ट्रियल कंट्रोलर्स में सेंध लगाई और तापमान को 18°C से 50°C तक बढ़ा दिया। इसके परिणामस्वरूप भारी मात्रा में ताजा और फ्रोजन खाना खराब हो गया, जिसे दुकानों से हटाना पड़ा। कुछ स्थानों पर इक्विपमेंट में तकनीकी खराबी और हल्की आग लगने की घटनाएं भी सामने आईं।
जांचकर्ताओं के अनुसार, हैकर्स ने किसी भी प्रकार की फिरौती (Ransomware demand) की मांग नहीं की है, जिससे यह स्पष्ट होता है कि इस हमले का मुख्य उद्देश्य नागरिक आपूर्ति श्रृंखला (supply chain) को बाधित करना था। यूरोपीय एजेंसियां इस हमले के पीछे प्रो-रशियन हैक्टिविस्ट समूहों का हाथ होने की आशंका जता रही हैं।